



대화형 시스템 설정 자동화
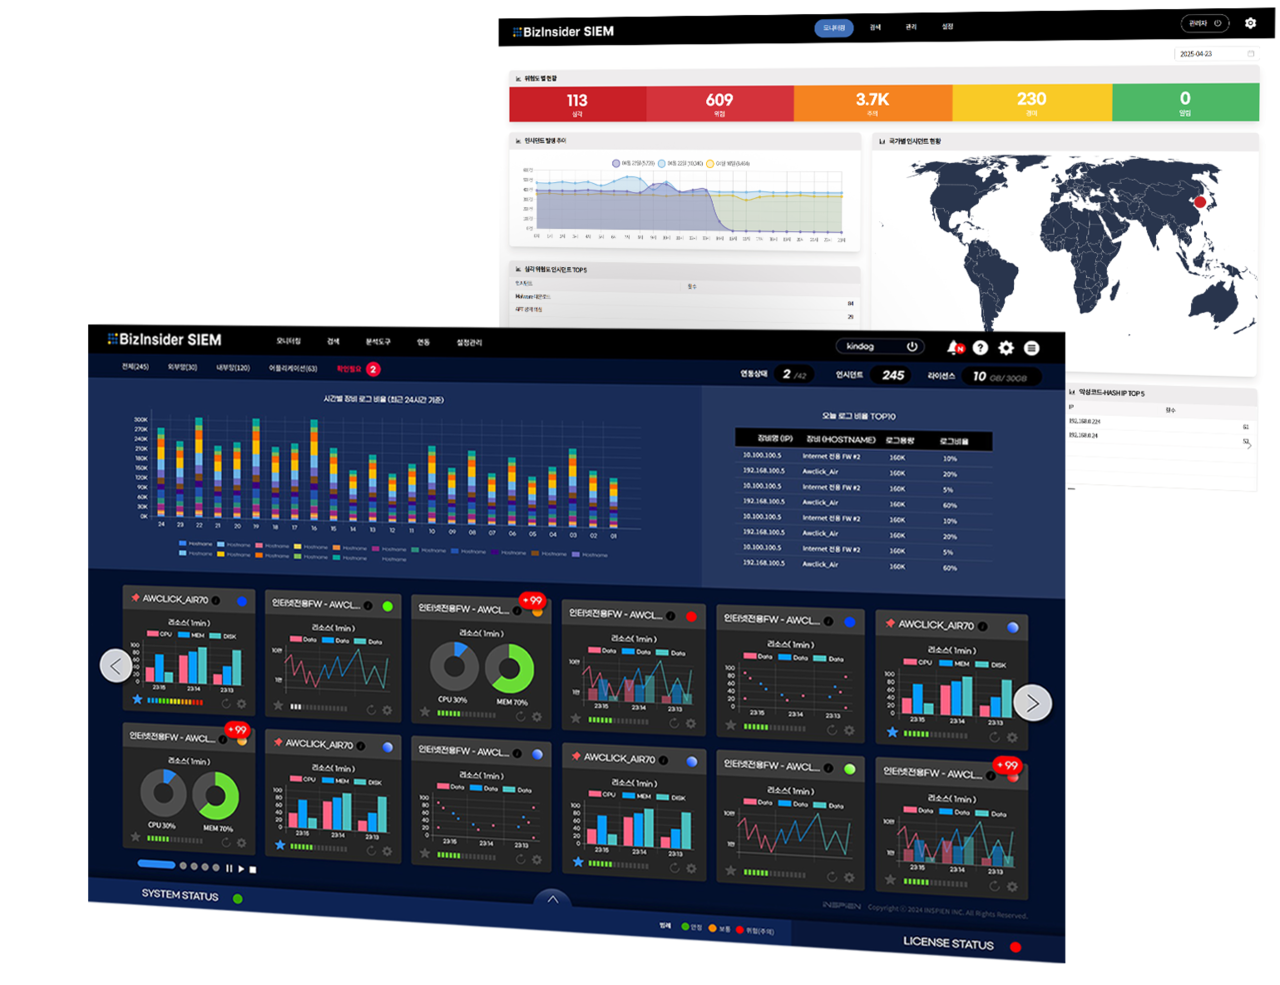
인프라 장비의 로그 수집과 룰 설정을 대화형 방식으로 지원합니다.
- 전문가만 가능했던 설정 작업을 비전문가도 수행
- 반복 설정 작업 제거로 운영 자동화
- 설정 오류 감소로 시스템 안정성 향상
자연어 입력만으로 검색부터 설정 생성까지 복잡한 작업을 AI가 분석, 설정, 탐지의 전 과정을 지능적으로 수행하여 보안 운영의 효율성과 대응력을 획기적으로 높입니다.
인프라 장비의 로그 수집과 룰 설정을 대화형 방식으로 지원합니다.
복잡한 DSL 문법을 몰라도 자연어 입력만으로 필요한 로그를 검색합니다.
머신러닝 모델을 통해 노이즈성 알람을 줄이고 이상징후를 자동 탐지합니다.
알람 노이즈 감소 · 운영 효율 향상
BizInsider SIEM 운영 흐름
위협 정책
위협 탐지
분석 및 조사
대응 조치
증적 및 보고
위협 정책
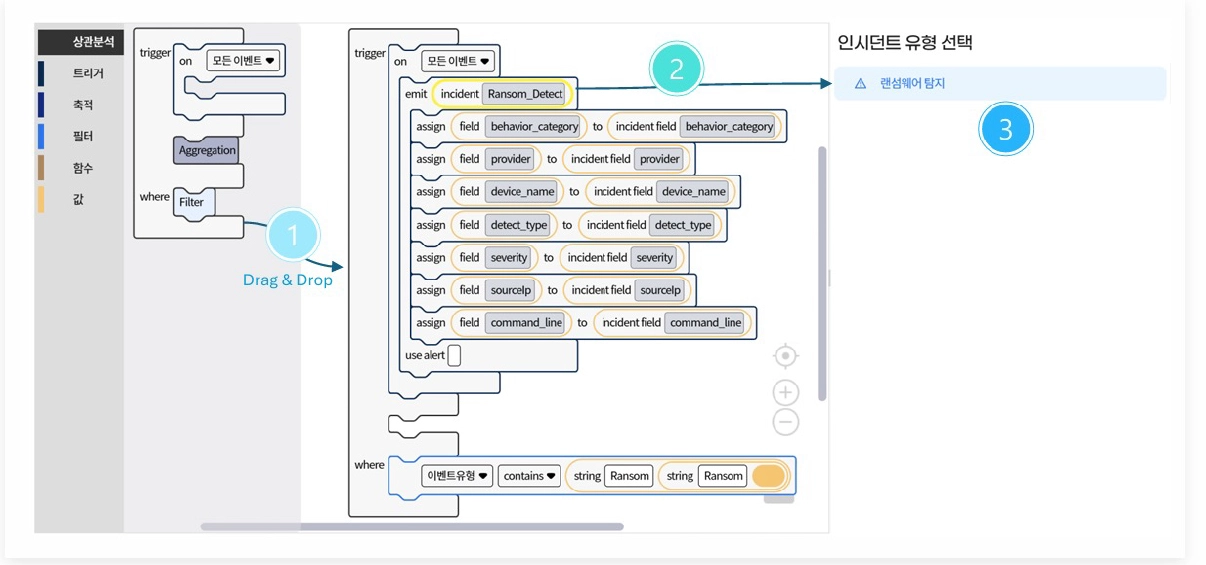
노코드·노쿼리 기반
탐지 정책 생성
· Blockly 드래그 앤 드롭 방식을 이용해 복잡한 쿼리 작성 없이 손쉽게 탐지 정책 수립
· 엔지니어 및 분석가의 정책 작성 진입장벽 최소화
노코드
정책 생성
위협 탐지
MITRE ATT&CK 기반 인시던트화
· 글로벌 표준 공격 프레임워크(MITRE ATT&CK) 매핑
· 단순 로그 알람이 아닌 공격 기술 중심의 인시던트로 그룹화하여 직관성 증대
MITRE ATT&CK
인시던트
분석 및 조사
공격 경로 &
영향도 분석
· 상관 분석을 통한 위협 확산 범위 및 침투 경로 추적
· 실제 대응이 필요한 피해/위험 자산(Asset) 정확히 식별
상관 분석
공격 경로 추적
대응 조치
자산 기반
정책 배포
· 식별된 영향 자산에 즉각적인 차단/제어 정책 배포
· 추가 피해 확산 방지 및 신속한 억제 수행
정책 배포
신속한 대응
증적 및 보고
종합 보고서 생성 및
공유
· 최초 탐지부터 대응까지의 전체 공격 타임라인/흐름 자동 정리
· 감사 증적 확보 및 관계자/경영진 보고용 리포트 배포
타임라인 자동 정리
리포트 생성
BizInsider SIEM의 차별화
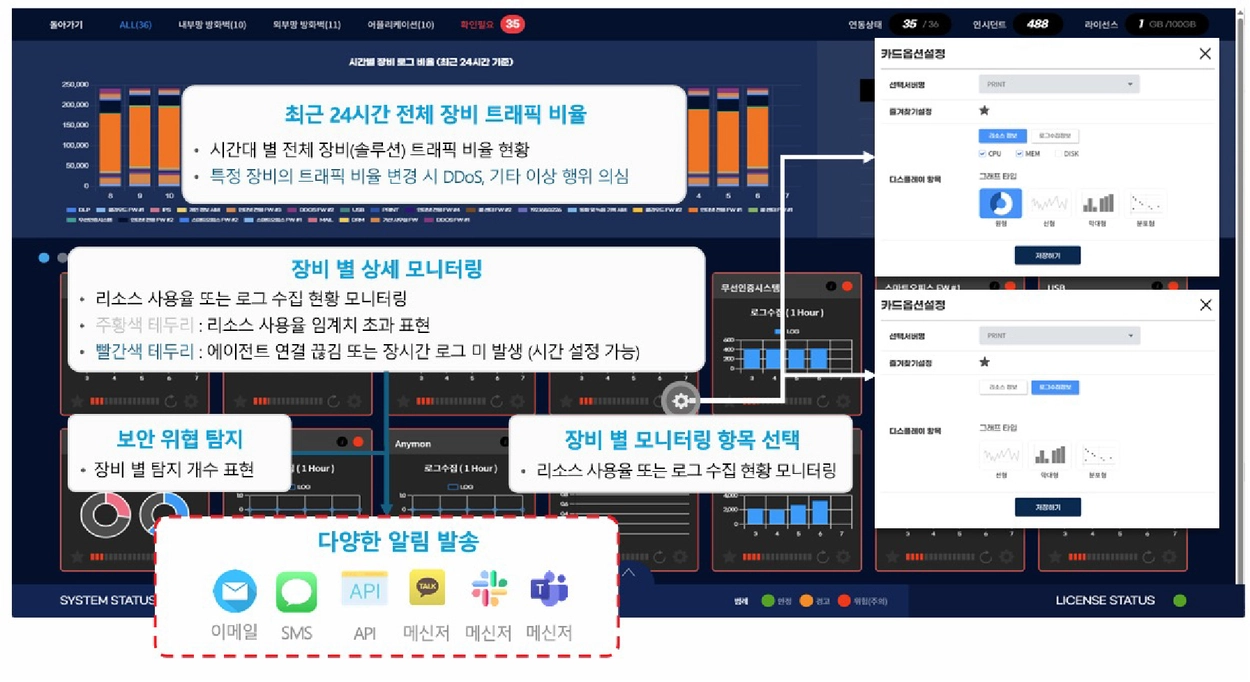
-모니터링전용 대시보드
-리소스/수집 추이
-정상/비정상 (장애 의심)
-공격경로 타임라인 분석
-위협 분석 범위 제안
-임직원 / 영향 자산분석
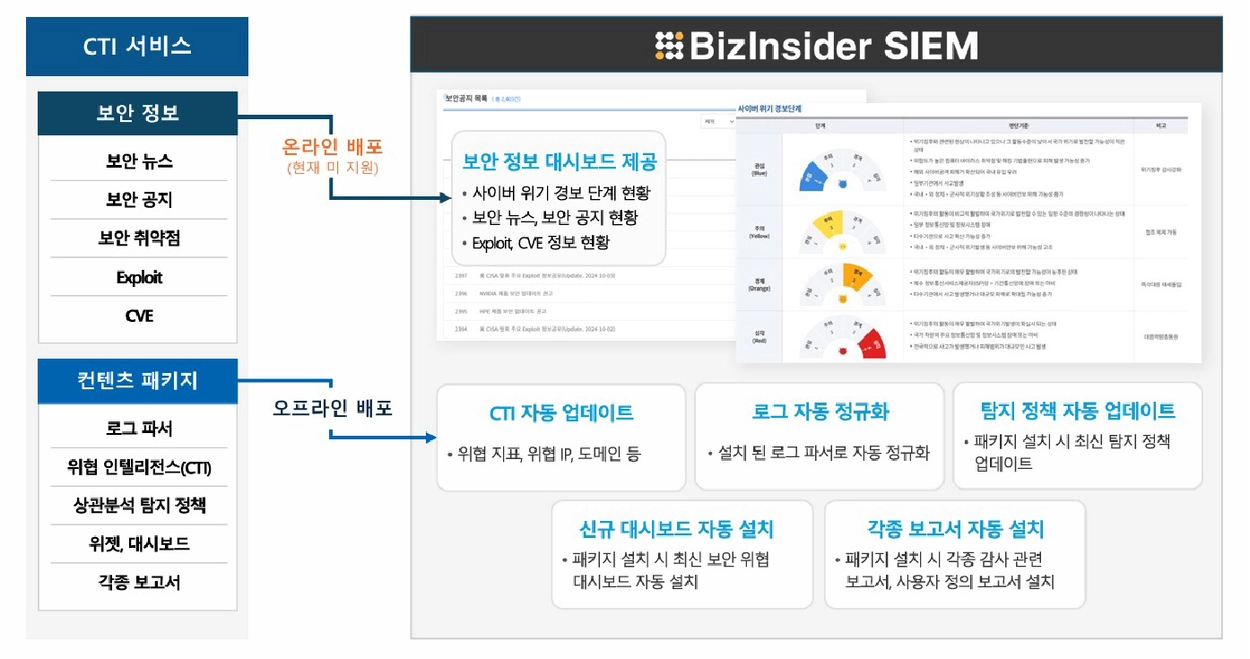
-인스피언 독자 서비스
-KISA C-TAS 및 외부 CTI 연동
-최신 IoC(IP, Domain, Hash)기반 고위험 위협 즉시 식별
-SQL 구문 형태의 UI
-초보자도 쉽게 설정
-룰 생성/관리 속도 혁신
머신러닝 모델을 통한 알람 필터링 (시계열, 비지도 학습)
노이즈성 알람을 자동 제거하여 고위험 인시던트에 집중할 수 있는 환경 제공
신규 장비 로그 수집부터 분석까지 패키지 설치 한 번으로 즉시 활성화
패키지 설치 즉시 별도 파싱·매핑 작업 없이 로그 수집 및 가시화 가동
콘솔에서 전사 에이전트의 시작·중지·설정·패치를 원스톱 중앙 제어하여 운영 공수 최소화
보안, 뭐부터 해야 할지 막막하시죠?
3분 체크리스트로 현재 상황을 정리하고,
15분 상담으로 우선순위를 잡아드려요.
공공·의료·교육 환경의 서로 다른 로그를 통합하고, 보안 운영을 개선한 구축 사례를 소개합니다.
업무시스템마다 로그 형식이 달라 통합 분석에 어려움이 있었습니다. 분산된 로그를 표준화하고 하나의 환경에서 관리할 수 있도록 운영 체계를 개선했습니다.
수작업에 의존하던 보안 운영을 개선하고 감사와 수준 진단에 대응하기 위해 네트워크·보안 장비의 로그를 수집·분석하는 통합 환경을 구축했습니다.
방화벽과 네트워크·보안 장비가 늘면서 로그 통합 관리가 필요했습니다. 도입 이후 특정 IP 행동 추적과 로그 검색이 신속해지고 결과 데이터를 보고 업무에 활용할 수 있게 됐습니다.


